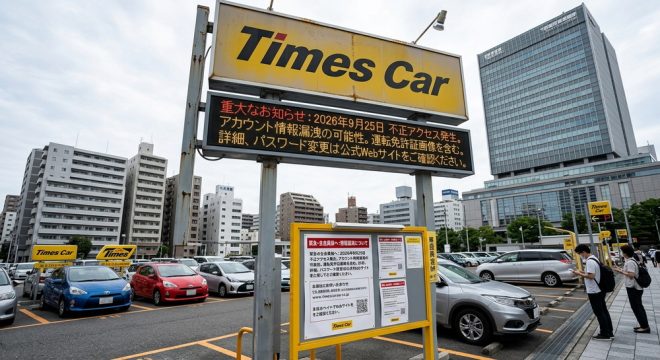
2026年9月25日、カーシェアリングサービス「タイムズカー」のWebサイトが不正アクセスを受け、最大約660万件のアカウント情報が漏えいした可能性があると発表されました。
運転免許証の画像まで流出した可能性があるとして、大きな注目を集めています。
9月25日朝に不正アクセスを検知、翌日には遮断
運営元のパーク24によると、2026年9月25日9時07分に不正アクセスを検知。
9月26日7時25分までに、不正アクセスがあった経路の遮断や攻撃元との通信遮断を完了し、外部の専門機関の協力を得て原因・影響範囲の調査を進めています。
最大660万件、退会済み会員の情報も対象に
9月28日に公表された第2報によれば、対象となったアカウントは最大約660万件。
現在のタイムズカー会員だけでなく、退会済みの会員や申込が完了していない人、法人向け「タイムズビジネスサービス」の会員も含まれます。
氏名・住所に加え、運転免許証画像も
漏えいした個人情報は、氏名・住所・生年月日・電話番号・メールアドレス、運転免許情報や運転免許証画像などの本人確認書類情報、連携サービスIDなど。
パスワードも対象に含まれますが、復元できない形式で保管されているため、そのままの形で悪用される可能性は低いとされています。
クレジットカード情報の漏えいは確認されていません。
氏名、住所、生年月日、電話番号、メールアドレス、会員番号、免許情報、本人確認書類、法人会員情報、連携サービスIDが流出
「660万件」という数字より深刻という指摘も
専門家からは、漏えいした件数そのものよりも、運転免許証画像という情報の「質」を警戒すべきだという指摘が出ています。
件数だけでなく、情報の「質」から見ても警戒が必要な事件だ
氏名や住所などの情報と組み合わせることで、なりすまし詐欺や他サービスへの不正な申請に悪用される恐れがあるとも指摘されています。
ネットの反応
- アカウントへのパスワード何てどうでもいい事…会員の免許証画像を含むデータ漏洩がとんでもない事…なぜタイムズは画像を保存する必要があったのか。
今までの情報漏洩のレベルを遥かに越える重大な事故だろう。 - 情報処理安全確保支援士として個人の見解を述べます。
今回の流出件数が多いのは、退会会員の情報も含まれているためです。
キチンとルールを決め、期間を過ぎた退会会員の情報を確実に消去する運用を行わないと、こうした不正アクセスの際には被害件数が多くなります。
個人情報を正しく管理できている企業が少ないのかもしれません。 - 一般人は知らないと思いますが、個人情報は一件幾らで売買されています。
質と量で値段は変わりますが、免許証の写真付きとは聞いた事がありません。
相当高値が付くと思います。 - これは本当の意味で重大な情報漏洩事故だと思います。
運転免許証は公式な身分証明書として広く使われているものであり、簡単に変更できるパスワードとはレベルが違います。
財布から免許証を抜き取られたのとほとんど同義の事案で、660万人分の免許証が犯罪グループに渡ったことになります。
(Yahoo!ニュースのコメント欄より一部抜粋)
まとめ
タイムズカーの情報漏えいは、件数の多さだけでなく、運転免許証画像という悪用されやすい情報が含まれている点が深刻だと指摘されています。
パーク24は今後もフォレンジック調査の結果などを続報として公表するとしており、個人情報保護委員会や警察への報告も進めているということです。
これだけ技術が進んでいるのだから、本人確認はマイナンバーと生体認証を組み合わせたものだけにすればいいんじゃないかと思います。