2026年10月、総合インターネット会社GMOインターネットグループに対する不正アクセスが発生し、顧客のFX取引口座への攻撃を人質とした脅迫行為がありました。
犯人は対象となる顧客にメールを送ったり、GMOに対するメッセージなどを専用Webサイトで公開。
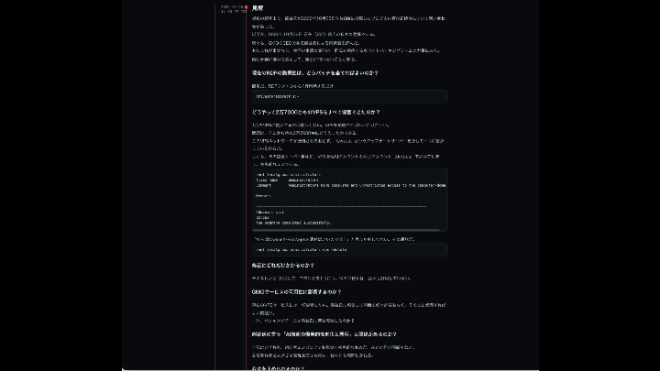
その専用Webサイトへ攻撃者が載せた文章の中で、GMOのセキュリティ管理の甘さが指摘され、話題になっています。
- 「GMOインターネットへ」が更新されてるけど
・修正にどれだけかかるのか?
テキストから1行消して、コマンドを1つ打つ。何ミリ秒かは、我々も計測していない。
・GMOサービスの可用性に影響するのか?
現在のVPSサービスには一切影響しない。熊谷氏に報告して判断を仰ぐ必要もなく、そのまま処理すればよい問題だ。
一体、ハッキングチームは熊谷氏に何を報告したのか?
って小馬鹿にされててかわいそう
<ネットの反応
- 熊谷:AIの進化でインターネットが壊れかけている。官民連携で守ろう
攻撃者:AI関係ない。基本設定の問題だろ。どんな報告受けたんだ? - これ系でハッカー側がまともな指摘してるのおもろすぎるだろ
- ただのオンラインレッスン代だなぁ。
GMO、良かったじゃん。 - もしかして全日空61便ハイジャック事件みたいに散々セキュリティホールを忠告してきたのに無視された内部犯だったりする?
- 要するにハッカーが言いたいのは、攻撃対象が素人集団だったってことか。
- このハッカーに100万ドルの身代金は払えないが、100万ドルで業務委託で雇うしかないな。
- やばすぎwwwww
これたぶん元契約者で普通に怒ってるたけかなぁ
日本人でしょこれ
プロならすぐに気付くような穴だと指摘されています。
ろくに知識がない人間が現場を取り仕切っていることは社会においては往々にしてありますね(~_~;)